Bitdefender GravityZone Business Security Enterprise
GravityZone Business Security Enterprise съчетава платформа за защита на крайни точки с възможности за откриване и реагиране на инциденти за крайни точки (EDR), за да ви помогне да защитите инфраструктурата на крайните точки (работни станции, сървъри и контейнери), проследявайки целият жизнен цикъл на заплахата, с висока ефективност.
Корелацията на събития между крайни точки извежда откриването на заплахи и видимостта на ново ниво, комбинирайки сигурността на EDR с анализа на цялата инфраструктура на XDR (eXtended Detection and Response).
Чрез включването на Анализ на риска (за рискове, генерирани от крайни точки и потребители) и затвърдяване на иновациите, ние свеждаме до минимум повърхността за атака на крайната точка, което прави по-трудно проникването на нападателите.
GravityZone Business Security Enterprise Datasheet
Ръководство онлайн за употреба (CLOUD версия)
Ръководство онлайн за употреба (ON PREMISES версия)
Предотвратяване и смекчаване на рансъмуер, кратко ръководство
Техническа бяла книга за рансъмуер
Можете да инсталирате до 35% от общия брой в пакета сървъри. Включва и защита за пощенски кутии Exchange.
Тествайте с безплатна пробна версия за 30 дена (посочете във формата).
GravityZone Endpoint Detection and Response (EDR) е компонент на защита, който отличава пакет GravityZone BS Enterprise, третият пакет над Premium.
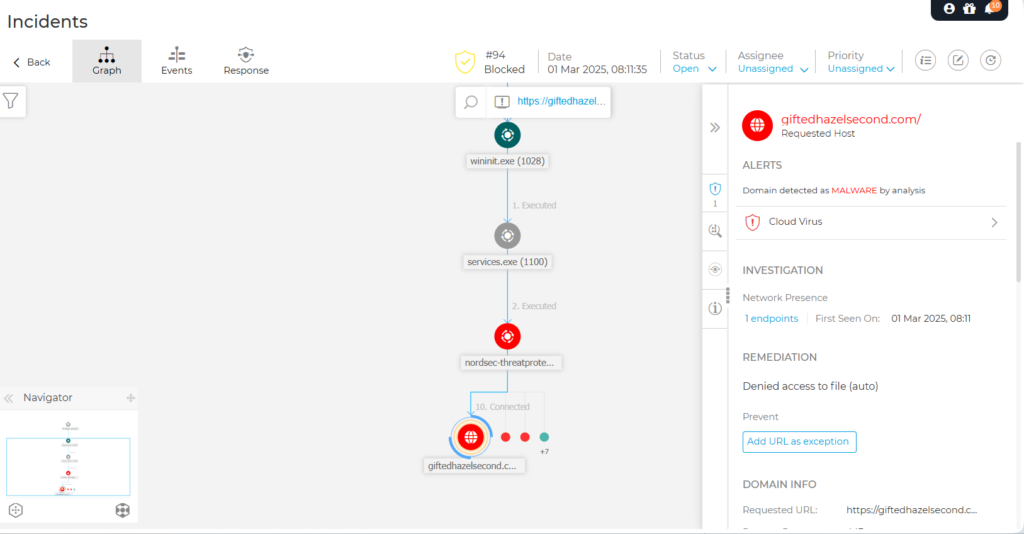
Чрез него се онагледява и проследява целият процес на инцидентите в детайли. Ето снимка от конкретен инцидент:
Bitdefender Business Security Enterprise GravityZone
Слоеве за сигурност
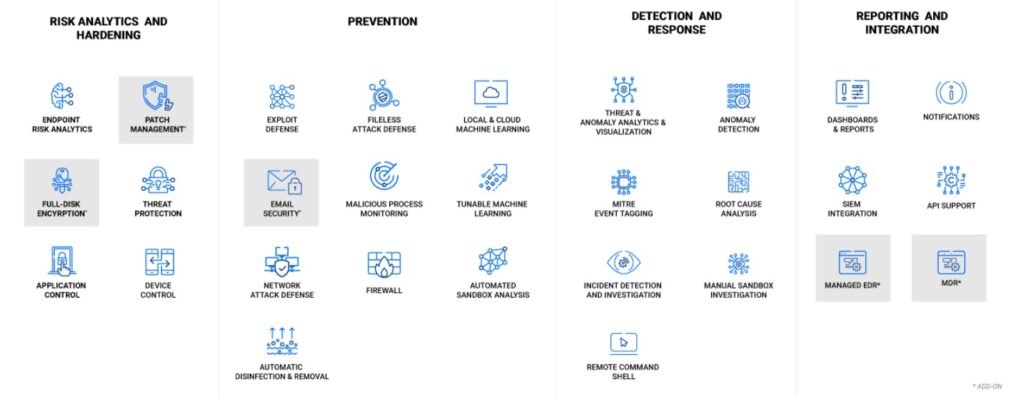
Технология и архитектура в Bitdefender GravityZone Business Security Enterprise
Откриване и реагиране
– EDR показват точно как работи потенциална заплаха и нейния контекст във вашата среда.
– Техниките за атака на MITRE и индикаторите за компрометиране предоставят актуална представа за заплахи и друг злонамерен софтуер, който може да е включен.
– Лесните за разбиране визуални ръководства подчертават критичните пътища за атака, облекчавайки натоварването на ИТ персонала.
– Препоръките за отговор показват стъпки за отстраняване или намаляване на площта на атаката.
Анализ на крайна точка и човешки риск
– Табло за управление на риска за цялото предприятие
– Разгледайте неправилни конфигурации, приложения и генерирани от потребителите уязвимости в крайните точки на вашата организация.
– В реално време, вижте риска за сървъри и устройства на крайни потребители и прегледайте крайните точки и потребителите, изложени на най-висок риск
– Насочване към грешни конфигурации, уязвими приложения, рискове за поведението на потребителите, отделни устройства и потребители и коригиране на грешни конфигурации или корекция на уязвимости.
Предотвратяване и смекчаване на заплахи
Несравнимата комбинация от защити на GravityZone е вградена в платформата за сигурност на GravityZone на множество нива, далеч надхвърляйки конкурентните решения за сигурност.
– Множество блокиращи слоеве: Крайна точка и мрежа, предварително изпълнение и при достъп, базирани на файлове и без файлове
– Инспекция на множество слоеве за откриване на процеси, наблюдение на регистъра, проверка на кода, Hyper Detect
– Множество слоеве за възстановяване Ефективно връщане назад от локална машина, отдалечена система или EDR инцидент
– Адаптивни защити Усъвършенствана защита срещу експлойт, адаптивна евристика, регулируемо машинно обучение
– Защитени от подправяне резервни копия за смекчаване на агресивни атаки на ransomware
– Отдалечено блокиране на ransomware Блокира отдалечени и мрежови ransomware атаки и черни списъци на атакуващите IP адреси
– Лесно премахване на Процеси в цялото предприятие дистанционно, лесна глобална карантина и премахване на файлове